Post-Quanten-Kryptografie auf dem NetScaler: was X25519MLKEM768 schützt und was es kostet
Chrome, Edge, Firefox und die aktuellen Apple-Systeme bieten beim Verbindungsaufbau inzwischen von sich aus einen Schlüsselaustausch an, der auch gegen künftige Quantencomputer halten soll. Er heißt X25519MLKEM768. Der NetScaler kann ihn auf der Client-Seite verhandeln, auf aktuellen 14.1-Builds ist er sogar schon vorbereitet. Ob er tatsächlich genutzt wird, hängt an einer Einstellung, die standardmäßig aus ist: TLS 1.3.
In diesem Beitrag geht es um NetScaler PQC: Genauer – Was Post-Quanten-Kryptografie ist, wovor der hybride Schlüsselaustausch schützt und warum das Thema gerade Fristen bekommt und dringlich ist. Danach zeige ich, wie du prüfst, ob dein NetScaler hybrid verhandelt, wie du es einschaltest und was es an meiner Testinstanz an CPU und Bandbreite gekostet hat.
Was Post-Quanten-Kryptografie ist
Eine TLS-Verbindung nutzt zwei Arten von Verfahren:
- Asymmetrische Verfahren für den Verbindungsaufbau. Client und Server einigen sich auf einen gemeinsamen Schlüssel (Schlüsselaustausch, heute meist ECDHE mit der Kurve X25519), und der Server beweist mit seinem Zertifikat, wer er ist (Signatur mit RSA oder ECDSA).
- Symmetrische Verfahren für die eigentlichen Daten, zum Beispiel AES-GCM. Den Schlüssel dafür liefert der Schlüsselaustausch.
Die asymmetrischen Verfahren beruhen auf mathematischen Problemen, die für heutige Rechner praktisch unlösbar sind: große Zahlen faktorisieren (RSA) oder diskrete Logarithmen auf elliptischen Kurven berechnen (ECDHE, ECDSA). Für einen ausreichend großen Quantencomputer gibt es dafür den Shor-Algorithmus, der beide Probleme effizient löst. CISA, NSA und NIST nennen RSA, ECDH und ECDSA deshalb ausdrücklich als quantengefährdet.
Symmetrische Verfahren trifft es deutlich weniger. Der Grover-Algorithmus beschleunigt die Schlüsselsuche nur quadratisch, und ob das praktisch nutzbar wird, ist laut BSI noch offen. Das britische NCSC hält AES mit mindestens 128 Bit weiterhin für einsetzbar, das BSI empfiehlt für langfristigen Schutz 256-Bit-Schlüssel.
Post-Quanten-Kryptografie (PQC) sind asymmetrische Verfahren, die auf anderen mathematischen Problemen beruhen und für die kein solcher Quantenalgorithmus bekannt ist. Das amerikanische NIST hat am 13.08.2024 die ersten drei Standards veröffentlicht:
| Standard | Verfahren | Zweck |
|---|---|---|
| FIPS 203 | ML-KEM (aus CRYSTALS-Kyber) | Schlüsselaustausch |
| FIPS 204 | ML-DSA (aus CRYSTALS-Dilithium) | Signaturen |
| FIPS 205 | SLH-DSA (aus SPHINCS+) | Signaturen |
Hybrid: X25519MLKEM768
In TLS 1.3 wird ML-KEM heute nicht allein eingesetzt, sondern hybrid: Der Client schickt gleichzeitig einen klassischen X25519-Schlüsselanteil und einen ML-KEM-768-Schlüsselanteil. Der gemeinsame Schlüssel entsteht aus beiden. Ein Angreifer müsste also beide Verfahren brechen. Sollte sich ML-KEM als schwächer herausstellen als gedacht, schützt immer noch X25519, und gegen einen Quantencomputer schützt ML-KEM.
Festgelegt ist das in RFC 10024 (August 2026). Die Gruppe heißt dort X25519MLKEM768 und hat die Kennung 0x11EC. Auf dem NetScaler heißt sie X25519_MLKEM768. Auch das BSI empfiehlt quantensichere Verfahren derzeit nur in dieser hybriden Form.
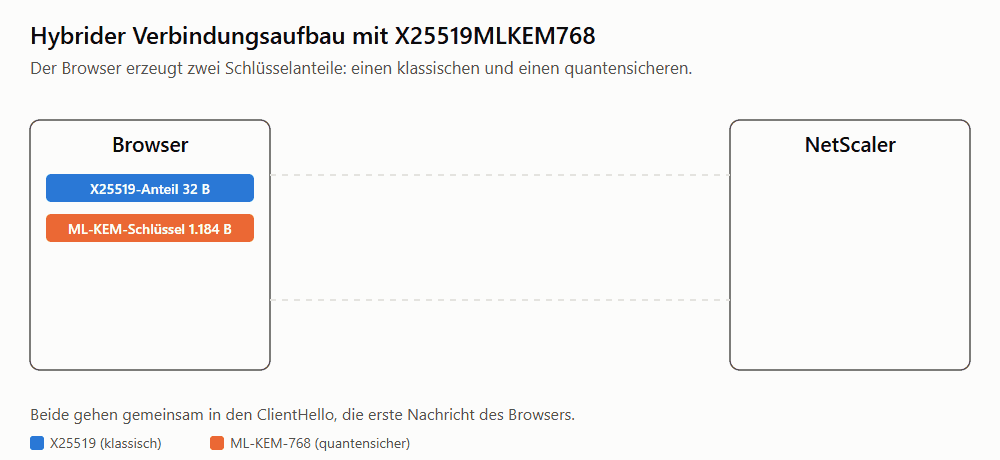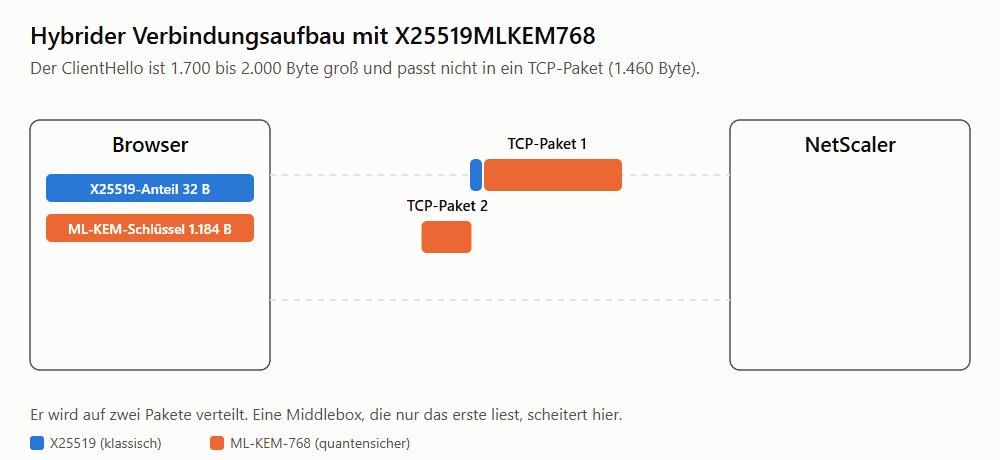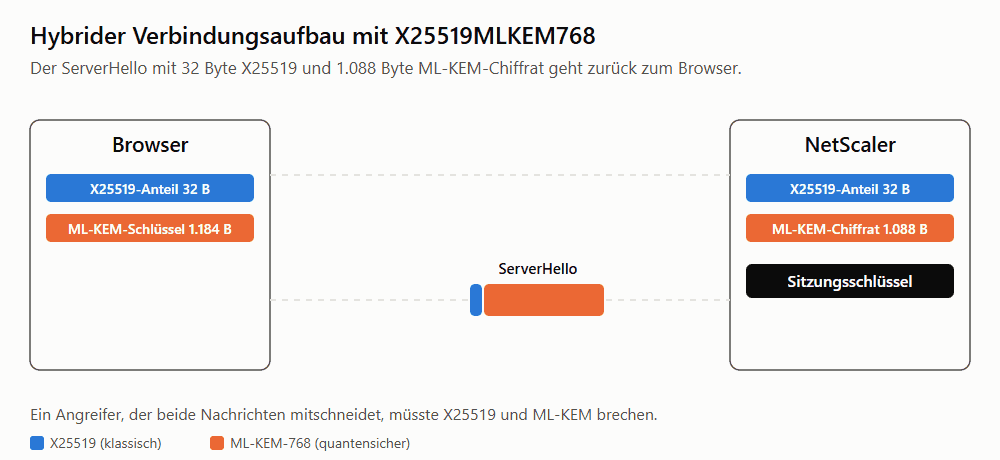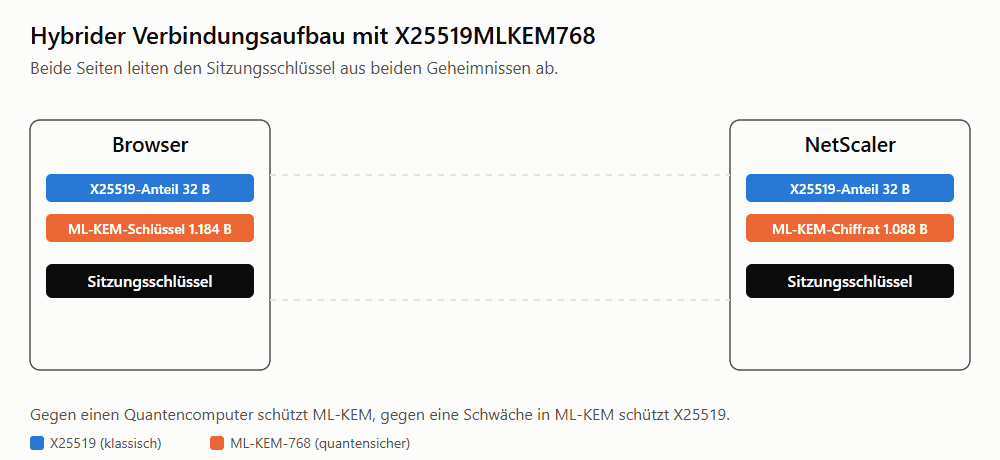
Der Preis ist die Größe. Ein X25519-Schlüsselanteil hat 32 Byte. Der hybride Anteil des Clients hat laut RFC 1216 Byte, der des Servers 1120 Byte. Der ClientHello, die erste Nachricht des Clients, wird entsprechend größer. Bei Chrome 157, Edge 157 und Firefox 160 war er in meinem Test 1.700 bis 2.000 Byte groß. Ein TCP-Paket trägt im Ethernet üblicherweise höchstens 1.460 Byte Nutzdaten, der ClientHello wird also auf zwei Pakete verteilt.
Die Gefahr: heute mitschneiden, später entschlüsseln
Einen Quantencomputer, der RSA oder X25519 bricht, gibt es heute nicht. Warum also jetzt?
Weil verschlüsselter Verkehr heute aufgezeichnet und später entschlüsselt werden kann. Das BSI nennt das „Store Now, Decrypt Later“, CISA, NSA und NIST sprechen von „harvest now, decrypt later“. Wer heute den Verbindungsaufbau mitschneidet, hat später alles, was er braucht: Sobald der Schlüsselaustausch gebrochen ist, lässt sich der Sitzungsschlüssel berechnen und damit der gesamte aufgezeichnete Inhalt lesen.
Daraus folgt eine Reihenfolge:
- Schlüsselaustausch: jetzt. Er schützt die Vertraulichkeit. Was heute klassisch ausgehandelt wird, ist rückwirkend angreifbar.
- Signaturen und Zertifikate: später. Eine Signatur muss nur im Moment des Verbindungsaufbaus halten. Ein Angreifer, der in zehn Jahren eine heutige Signatur fälschen kann, gewinnt damit nichts mehr. Das BSI hält klassische Signaturen für vertrauenswürdig, solange es keinen kryptografisch relevanten Quantencomputer gibt.
Betroffen sind vor allem Daten, die lange vertraulich bleiben müssen: Personaldaten, Gesundheitsdaten, Verträge, Konstruktionsunterlagen, Zugangsdaten mit langer Gültigkeit. Genau solche Anwendungen stehen oft hinter einem NetScaler.
Warum das genau jetzt wichtig wird
Die Clients sind schon so weit
| Client | Stand |
|---|---|
| Chrome | X25519MLKEM768 standardmäßig seit Version 131 |
| Edge | seit Version 147 standardmäßig an und laut Microsoft nicht mehr abschaltbar |
| Firefox | bietet X25519 + ML-KEM-768 standardmäßig an |
| iOS, iPadOS, macOS 26 | bieten hybriden Schlüsselaustausch in TLS 1.3 automatisch an |
| OpenSSL 3.5 | X25519MLKEM768 ist Teil der Standard-Schlüsselanteile |
| Go ab 1.24 | standardmäßig an |
| Windows (Schannel) | auf Windows 11 und Server 2025 verfügbar, aber nicht standardmäßig an |
Cloudflare meldete im Februar 2026, dass über 60 % der Clients bei ihnen schon einen Post-Quanten-Schlüsselaustausch anbieten. Der Browser deiner Anwender fragt also bereits danach. Ob es zustande kommt, entscheidet die Gegenseite, also der NetScaler.
Die Fristen
| Wer | Was |
|---|---|
| BSI, TR-02102-2 (TLS), 01/2026 | klassischer (EC)DHE-Schlüsselaustausch allein nur noch bis Ende 2031 empfohlen; ab 2032 nur noch hybrid. TLS 1.2 nur bis Ende 2031, weil für TLS 1.2 kein quantensicherer Schlüsselaustausch erwartet wird |
| EU-Fahrplan zur PQC-Migration (06/2025) | erste Schritte bis Ende 2026, Anwendungen mit hohem Risiko bis Ende 2030, mittleres Risiko bis Ende 2035 |
| NIST IR 8547 (final, 10/2026) | quantengefährdete Verfahren (RSA, ECDSA, ECDH …) nach 2030 abgekündigt, nach 2035 nicht mehr zulässig |
| USA, Executive Order 14412 (06/2026) | Bundessysteme mit hohem Schutzbedarf: PQC für den Schlüsselaustausch bis Ende 2030 |
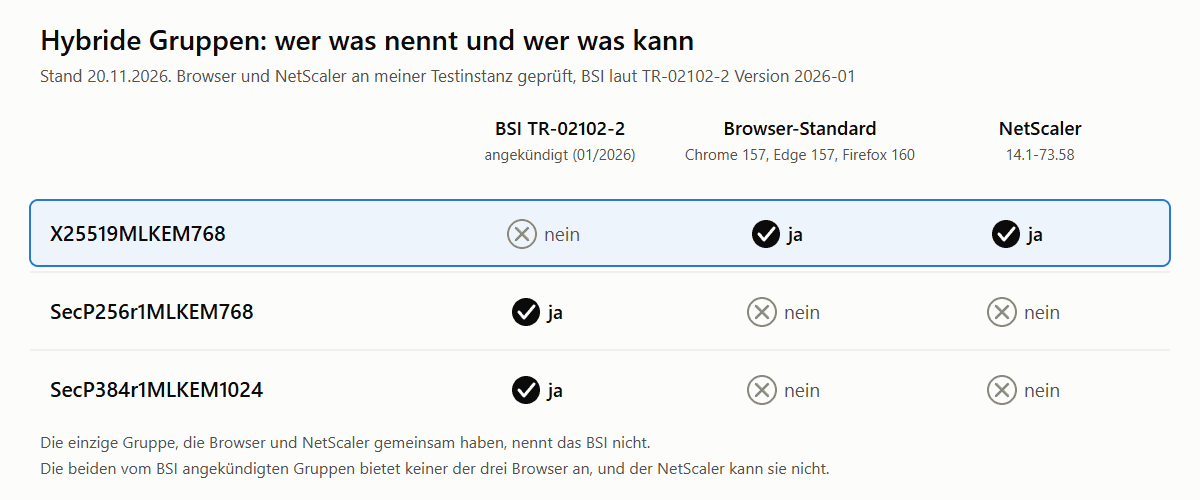
Eine Einschränkung beim BSI: Die TR-02102-2 vom Januar 2026 kündigt an, SecP256r1MLKEM768 und SecP384r1MLKEM1024 zu empfehlen, sobald der RFC erschienen ist. X25519MLKEM768 nennt sie nicht. Die NetScaler-Dokumentation beschreibt nur X25519_MLKEM768, und auch -eccCurveName ALL bindet an meiner Testinstanz keine andere hybride Gruppe. Chrome 157, Edge 157 und Firefox 160 boten in meinem Test als hybride Gruppe ebenfalls nur X25519MLKEM768 an. Für Umgebungen, die sich streng an die TR-02102 halten müssen, ist das ein offener Punkt.
Was der NetScaler kann
Laut Citrix-Dokumentation „Support for Hybrid Post-Quantum Cryptography on the front end“:
- nur Frontend, also zwischen Client und NetScaler. Zum Backend verhandelt der NetScaler weiterhin klassisch.
- Gruppe X25519_MLKEM768
- TLS 1.3 ist Voraussetzung, weil der hybride Schlüsselaustausch nur in TLS 1.3 definiert ist.
Laut Citrix Tech Zone ist die Funktion seit 14.1-51.72 enthalten. Die Release Notes zu diesem Build habe ich nicht gelesen.
Was ich an meiner Testinstanz mit 14.1-73.58 gesehen habe:
- Ein neu angelegter SSL-vServer hat
X25519_MLKEM768schon an erster Stelle der Kurvenliste, ohne dass ich etwas gebunden habe. Dasselbe gilt für ein neu angelegtes SSL-Profil. - TLS 1.3 ist dabei aus. Solange das so bleibt, wird X25519MLKEM768 nie verhandelt.
- Die Dokumentation sagt, die Funktion sei nur mit dem erweiterten SSL-Profil verfügbar. An meiner Testinstanz ist das erweiterte Profil nicht eingeschaltet (
Default profile: DISABLEDinshow ssl parameter). Der hybride Schlüsselaustausch kam trotzdem zustande, mit TLS 1.3 direkt am vServer eingeschaltet. Nur das Ändern der Kurven an einem SSL-Profil verweigerte die CLI (Einzelheiten unten).
Die Zertifikate bleiben RSA oder ECDSA. Öffentlich vertrauenswürdige Zertifikate mit ML-DSA gibt es im Web derzeit nicht, und das ist nach der Reihenfolge oben auch nicht dringend.
Wie du prüfst, ob dein NetScaler hybrid verhandelt
1. Kurven und Protokolle am vServer (nur lesend):
show ssl vserver <vserver>Wichtig sind zwei Zeilen:
	SSLv3: DISABLED  TLSv1.0: DISABLED  TLSv1.1: DISABLED  TLSv1.2: ENABLED  TLSv1.3: ENABLED
	ECC Curve: X25519_MLKEM768, X_25519, P_256, P_384, P_224, P_521
Hybrid verhandelt wird nur, wenn beides stimmt: TLSv1.3: ENABLED und X25519_MLKEM768 in der Kurvenliste. Hängt am vServer ein SSL-Profil, stehen die Einstellungen im Profil:
show ssl profile <profil>2. Zähler am NetScaler:
stat ssl -detailIm Abschnitt Key Exchanges des Frontends stehen die Gruppen getrennt:
PQC X25519MLKEM768 Group key exc                 627               345708
ECDHE 25519 curve key exchanges                    0               529078
Die erste Spalte ist die Rate pro Sekunde, die zweite die Summe seit dem letzten Neustart. Der Vergleich der beiden Zeilen zeigt, welcher Anteil deiner Clients schon hybrid verhandelt.
3. Von außen mit OpenSSL (ab Version 3.5):
openssl s_client -connect <fqdn>:443 -servername <fqdn> -tls1_3 -groups X25519MLKEM768 </dev/nullKommt der hybride Schlüsselaustausch zustande, steht in der Ausgabe:
Negotiated TLS1.3 group: X25519MLKEM768Mit -groups X25519MLKEM768 bietet OpenSSL ausschließlich diese Gruppe an. Kann der vServer sie nicht, endet der Verbindungsaufbau mit einem Fehler (handshake failure). Das ist bei dieser Probe gewollt: Sie zeigt eindeutig, ob die Gruppe verfügbar ist.
Wie du es einschaltest
Was zu tun ist, hängt davon ab, ob deine Appliance mit dem erweiterten SSL-Profil arbeitet. Das zeigt show ssl parameter in der Zeile Default profile.
Ohne erweitertes Profil (Default profile: DISABLED)
Hier stellst du TLS 1.3 und die Kurven direkt am vServer ein:
set ssl vserver <vserver> -tls13 ENABLED
bind ssl vserver <vserver> -eccCurveName ALL
-eccCurveName ALL bindet alle Kurven neu, mit X25519_MLKEM768 an erster Stelle. An meiner Testinstanz sah die Kurvenliste danach so aus:
ECC Curve: X25519_MLKEM768, X_25519, P_256, P_384, P_224, P_521TLS-1.3-Cipher musste ich nicht eigens binden. Die Cipher-Gruppe DEFAULT am vServer enthielt sie auf 14.1-73.58 bereits, ausgehandelt wurde TLS_AES_256_GCM_SHA384.
Ist dem vServer ein eigenes SSL-Profil zugeordnet, gelten dessen Einstellungen. Ein neu angelegtes Profil hatte X25519_MLKEM768 schon an erster Stelle. Kurven am Profil ändern ließ sich ohne erweitertes Profil aber nicht:
ERROR: Operation not permitted. To do this Enable default ssl profile by setting 'set ssl parameter -defaultProfile E'Mit erweitertem Profil (Default profile: ENABLED)
Hier gelten die Einstellungen im SSL-Profil. Die Citrix-Dokumentation nennt:
set ssl profile <profil> -tls13 ENABLED
bind ssl profile <profil> -eccCurveName ALL
Diesen Zweig habe ich nicht an der Testinstanz geprüft. Das globale Einschalten des erweiterten Profils stellt alle SSL-Objekte der Appliance um. Für einen Test ist das zu weitreichend.
Die Reihenfolge entscheidet
Die Citrix-Dokumentation nennt als zweiten Weg, nur die eine Kurve hinzuzufügen:
bind ssl vserver <vserver> -eccCurveName X25519_MLKEM768Das bindet die Kurve, allerdings ans Ende der Liste. Ich habe die Kurve am Test-vServer entfernt und so wieder gebunden:
ECC Curve: X_25519, P_256, P_384, P_224, P_521, X25519_MLKEM768Danach habe ich mit einem Client getestet, der wie die aktuellen Browser beide Gruppen anbietet, X25519MLKEM768 und X25519. Ausgehandelt wurde X25519. Der NetScaler wählt in der Reihenfolge seiner eigenen Liste, und dort stand X25519 vorn. Erst nach -eccCurveName ALL stand X25519MLKEM768 wieder vorn, und derselbe Client verhandelte hybrid.
Für die Praxis heißt das: Eine Konfiguration, in der die Kurven schon einmal ausdrücklich gebunden wurden (etwa aus einem älteren Build oder einer Vorlage), bekommt durch das reine Hinzufügen von X25519_MLKEM768 keinen hybriden Schlüsselaustausch mit Browsern. Prüfe danach mit show ssl vserver, dass X25519_MLKEM768 an erster Stelle steht.
Was passiert, wenn TLS 1.3 aus ist
Mit TLSv1.3: DISABLED fiel derselbe Client auf TLS 1.2 zurück. Die Kurvenliste war dabei unverändert, X25519MLKEM768 wurde nicht verhandelt.
Was kostet dich das? Meine Messung
Die oft genannte Sorge ist die CPU-Last. Ich habe sie an meiner Testinstanz gemessen.
Aufbau:
- NetScaler VPX auf Hyper-V, 14.1-73.58, eine packet engine (der Prozess, der den Datenverkehr und auf einer VPX auch die gesamte Kryptografie verarbeitet), Express-Lizenz
- ein temporärer SSL-vServer, nur TLS 1.3, einmal mit RSA-2048-, einmal mit ECDSA-P-256-Zertifikat
- Lastclient: ein kleines Go-Programm, das ausschließlich volle Handshakes aufbaut (keine Wiederaufnahme von Sitzungen) und die Verbindung danach schließt. Einmal mit X25519, einmal mit X25519MLKEM768.
- die CPU-Last der packet engine aus
stat system(Packet CPU usage), alle drei Sekunden abgefragt
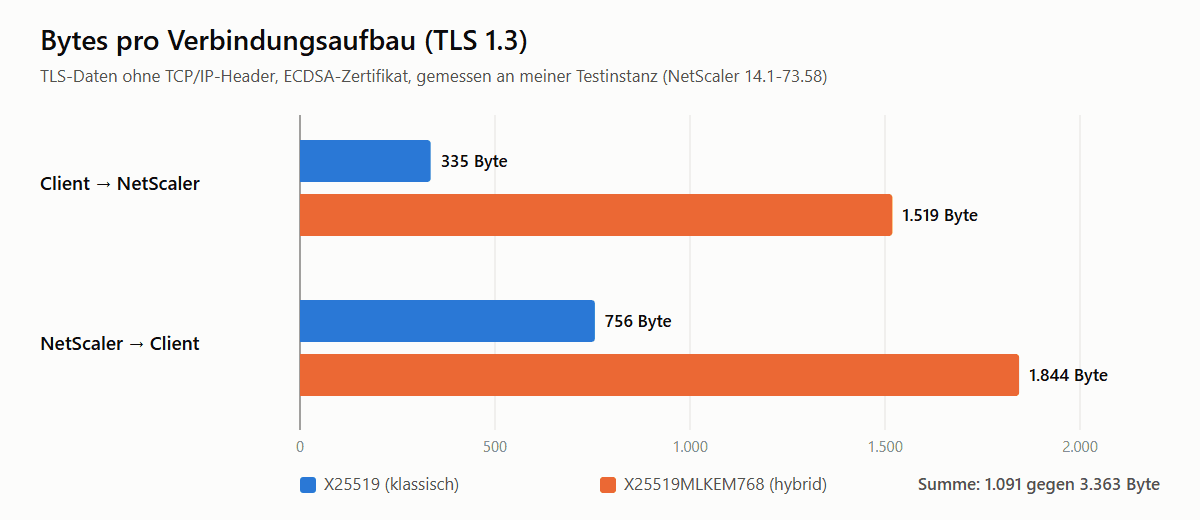
Bytes pro Handshake (TLS-Daten ohne TCP/IP-Header, ECDSA-Zertifikat):
| Client → NetScaler | NetScaler → Client | |
|---|---|---|
| X25519 | 335 Byte | 756 Byte |
| X25519MLKEM768 | 1.519 Byte | 1.844 Byte |
Pro Verbindungsaufbau sind das rund 2,3 KB mehr, gut das Dreifache.
CPU-Last bei fester Rate (Mittel der eingeschwungenen Messwerte):
| Zertifikat | Rate | X25519 | X25519MLKEM768 |
|---|---|---|---|
| RSA-2048 | 600/s | 39 % | 39 % |
| RSA-2048 | rund 1.065/s | 69 % | 71 % |
| ECDSA P-256 | 600/s | 11 % | 12 % |
| ECDSA P-256 | rund 1.045/s | 18 % | 20 % |
Bei rund 1.050/s habe ich je dreimal gemessen, die Reihenfolge der beiden Gruppen gewechselt und die Werte gemittelt. Die Unterschiede zwischen den Wiederholungen lagen bei etwa einem Prozentpunkt.
Bei Volllast (32 parallele Verbindungen, je dreimal 30 Sekunden):
| Zertifikat | X25519 | X25519MLKEM768 |
|---|---|---|
| RSA-2048 | 1.568/s, CPU 100 % | 1.247/s, CPU etwa 84 % |
| ECDSA P-256 | 2.927/s, CPU etwa 48 % | 1.249/s, CPU etwa 26 % |
Die Volllast-Werte sehen auf den ersten Blick nach einem großen Einbruch aus. Die CPU war dabei aber nur mit RSA und X25519 am Anschlag. In den anderen drei Fällen ist die Grenze die Bandbreite der Lizenz: Die Express-Lizenz erlaubt laut Citrix 20 Mbit/s. Rechnet man die Bytes vom NetScaler zum Client hoch, landen alle drei bei rund 20 Mbit/s, nur passen bei X25519MLKEM768 wegen der größeren Nachrichten weniger Handshakes hinein.
Was die Messung zeigt:
- Die Rechenarbeit von ML-KEM ist auf der VPX klein. Pro Verbindungsaufbau kostete der hybride Schlüsselaustausch an meiner Testinstanz höchstens etwa 25 Mikrosekunden CPU-Zeit mehr. Mit RSA-2048 geht das fast unter, weil ein Verbindungsaufbau dort insgesamt rund 0,65 Millisekunden braucht, den größten Teil davon für die Signatur des Servers: zwei Prozentpunkte mehr bei gut 1.000 Handshakes pro Sekunde. Mit ECDSA, wo die Signatur billig ist, fällt derselbe Aufschlag relativ stärker auf: 8 bis 14 % mehr CPU für den Verbindungsaufbau.
- Die Bandbreite wächst deutlich. Ein Verbindungsaufbau wird gut dreimal so groß. Bei einer Lizenz mit Bandbreitengrenze, bei vielen kurzen Verbindungen oder bei knapp bemessenen Leitungen ist das der spürbarere Effekt.
- Ganze Sitzungen fallen kaum ins Gewicht. Die Mehrkosten entstehen nur beim vollen Handshake. Wiederaufgenommene Sitzungen und lange Verbindungen tragen sie nicht.
Zum Vergleich: Julian Jakob nennt in seinem Beitrag zur PQC-Leistung eine Citrix-interne Messung, nach der hybrider Verkehr unter hoher Last etwa 25 % mehr CPU braucht. Den Testaufbau dieser Messung kenne ich nicht. An meiner Testinstanz waren es mit RSA-2048 etwa 2 bis 3 %, mit ECDSA 8 bis 14 % mehr CPU für den Verbindungsaufbau. Ein möglicher Grund für den Abstand ist die Plattform: Auf MPX und SDX übernimmt die Crypto-Karte RSA und ECDHE, ML-KEM rechnet nach seinen Angaben die CPU. Dort verlagert sich Last von der Karte auf die CPU, auf einer VPX läuft dagegen alles in Software. Für eine MPX oder SDX taugt meine Messung deshalb nicht als Maßstab. Dort ist eine eigene Messung mit stat cpu und stat ssl vor und nach dem Einschalten der sicherere Weg.
Was ich nicht gemessen habe: MPX und SDX mit Crypto-Karten.
Was du beachten solltest
- TLS 1.3 einschalten ist die eigentliche Änderung. Prüfe vorher, ob Clients oder Prüfwerkzeuge in deiner Umgebung damit Probleme haben. Ältere Clients fallen auf TLS 1.2 zurück, sofern es eingeschaltet bleibt.
- Große ClientHellos. Weil der ClientHello nicht mehr in ein Paket passt, sind manche Middleboxes und Proxys gescheitert, die nur das erste Paket lesen. Die Seite tldr.fail sammelt bekannte Fälle. Steht vor dem NetScaler ein solches Gerät, kommt der Verbindungsaufbau gar nicht erst an.
- Backend bleibt klassisch. Die Strecke vom NetScaler zum Server ist mit dieser Funktion nicht geschützt. Liegt sie in einem nicht vertrauenswürdigen Netz, gilt dort weiter „harvest now, decrypt later“.
- Zum Thema TLS 1.3 zum Backend gibt es auf 14.1 einen behobenen Absturzfehler, siehe NSHELP-44985.
Was du dir merkst
Post-Quanten-Kryptografie schützt heute vor allem den Schlüsselaustausch, weil aufgezeichneter Verkehr später entschlüsselt werden kann. Der NetScaler verhandelt X25519MLKEM768 auf dem Frontend, sobald TLS 1.3 eingeschaltet und die Kurve gebunden ist.
Ob es greift, zeigen
show ssl vserver <name>und der ZählerPQC X25519MLKEM768 Group key excinstat ssl -detail. An meiner Testinstanz kostete es kaum CPU, aber rund 2,3 KB mehr pro Verbindungsaufbau.
Quellen
- Support for Hybrid Post-Quantum Cryptography on the front end, Citrix-Dokumentation
- Networking SSL/TLS Best Practices (Q3 2026), Citrix Tech Zone
- Lizenzierung, Abschnitt VPX Express, Citrix-Dokumentation
- RFC 10024: PQ/T Hybrid Key Agreement for TLS 1.3, IETF, August 2026
- FIPS 203 (ML-KEM), NIST, 13.08.2024
- BSI TR-02102-1 und TR-02102-2 (TLS), Version 2026-01
- Quantum-Readiness: Migration to Post-Quantum Cryptography, CISA, NSA, NIST
- Next steps in preparing for post-quantum cryptography, NCSC UK
- A Coordinated Implementation Roadmap for the Transition to PQC, EU, Juni 2025
- NIST IR 8547, NIST, Oktober 2026
- Executive Order 14412, Weißes Haus, Juni 2026
- Client-Unterstützung: Chrome, Edge, Firefox, Apple, OpenSSL 3.5, Go 1.24, Windows, Cloudflare
- tldr.fail: bekannte Probleme mit großen ClientHellos
- Anstoß für die Messung: NetScaler: Performance Impact for Post-Quantum Cryptography (PQC), Julian Jakob
Stand dieses Beitrags: 20.11.2026. Neue Builds oder Hinweise von Citrix trage ich datiert am Kopf des betroffenen Abschnitts nach, statt den Text still zu korrigieren.
Hinterlasse einen Kommentar
An der Diskussion beteiligen?Hinterlasse uns deinen Kommentar!